ouyi钱包,私钥自持的底层安全架构拆解

密钥隔离多层签名风控内嵌

ouyi钱包把私钥生成、存储与签名过程全部放在本地安全环境里执行,联网代码碰不到明文密钥。私钥在设备内生成后立即加密,交易签名在隔离区完成,广播前还要过一遍风控规则。用户拿到的是完整控制权,而不是托管账户里的数字。这套架构让ouyi钱包在便捷与自主之间找到平衡,适合不愿把资产交给第三方的用户。

官网注册 APP下载

授权管理面板

ouyi钱包提供DApp授权一览面板,展示每个合约的授权额度和时间,一键撤销不再使用的授权,减少敞口。

助记词分片备份

ouyi钱包支持将助记词拆分为多份加密分片,分别存储在不同位置,单点泄露无法还原完整密钥,降低备份环节风险。

ouyi钱包连接DApp时授权风险怎么判断

重点看授权类型:如果是无限额度授权,风险较高;有限额度且用途明确的相对安全。ouyi钱包的授权面板会显示额度和合约地址,不熟悉的合约先查证再授权。

ouyi钱包的密钥生成与本地存储流程

打开ouyi钱包创建新钱包时,设备端熵池生成256位随机种子,经BIP39转为助记词后立即用设备密钥加密写入安全存储区。助记词仅在初始化页面显示一次,之后调用需生物识别或密码解锁。整个过程中,联网模块只接收加密后的公钥和地址,明文私钥始终留在本地加密容器内。

从签名到广播,ouyi钱包如何守住每一道关口

当你在ouyi钱包发起转账,交易数据先进入隔离签名环境,私钥解密后仅用于本次签名,签完立即重新加密。签名结果返回主系统后,风控模块核对目标地址是否在本地黑名单、金额是否超过预设阈值。两道检查都通过才广播上链。用户可自定义单笔限额和常用地址白名单,把控制权细化到每一笔操作。

ouyi钱包安全架构的核心优势总结

换手机后ouyi钱包怎么迁移最安全

在旧设备上确认助记词备份无误,新设备安装ouyi钱包后选择恢复钱包,输入助记词。迁移完成后旧设备执行重置清除本地数据,不要在迁移过程中截屏或通过网络发送助记词。
私钥不出设备

ouyi钱包的私钥在本地安全芯片或加密沙盒内生成,全程不经过网络传输,导出时需二次验证,杜绝云端泄露路径。

地址簿与标签

常用地址可存入本地加密地址簿并打标签,转账时自动比对,防止剪贴板劫持导致资金转入错误地址。
内存加密运行

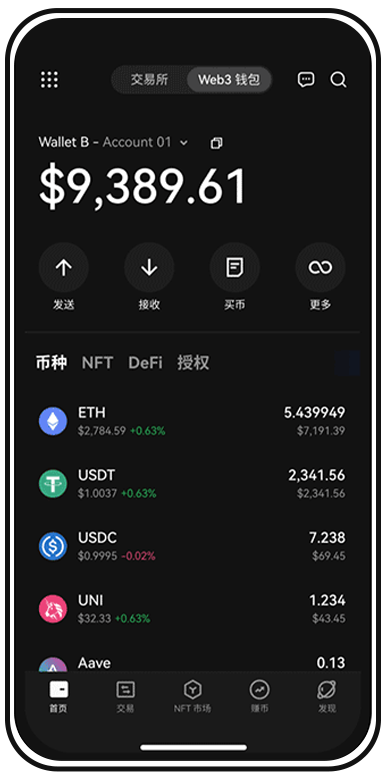
ouyi钱包在运行时对内存中的敏感数据段加密,调试工具无法直接读取私钥明文,降低设备丢失后的提取风险。

ouyi钱包支持多链资产吗,切换网络会不会影响安全

支持多链。切换网络只是切换RPC节点和地址格式,私钥和签名环境不变。注意切换后核对地址前缀,避免在错误链上操作导致资产误转。

交易隔离签名

签名过程在独立安全域完成,主系统内存中不出现完整私钥,即使应用层被攻击也拿不到签名权限。
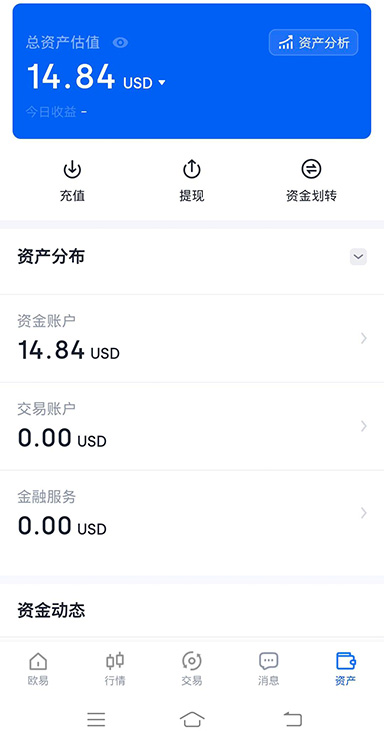
ouyi钱包APP安全模块一览

ouyi钱包生态工具与服务

安全检测中心

ouyi钱包内置代币合约检测,对新添加的代币扫描增发权限和黑名单函数,标记高风险资产并给出提示。

多签账户支持

ouyi钱包内置多签钱包创建工具,可设置2/3或3/5签名规则,适合团队金库或家庭共管场景,单方无法擅自转移资产。

ouyi钱包的助记词丢了还能找回吗

不能。ouyi钱包不存储你的助记词,也没有后台可以重置。助记词是恢复钱包的唯一凭证,丢失后资产无法找回。建议创建时手抄两份,分开存放。
链上交易预览

ouyi钱包

ouyi钱包在签名前解析交易目标合约的调用参数,用可读形式展示实际转账金额和授权范围,避免盲签。
ouyi钱包 常见问题指南

1风控规则前置
ouyi钱包在交易广播前嵌入地址黑名单与异常金额检测,风险交易在签名阶段就被拦截,不依赖事后补救。
2离线签名通道
支持二维码扫码完成离线签名,私钥设备全程不联网,交易数据以光学方式传递,物理隔离网络攻击面。
3硬件钱包直连
通过蓝牙或USB连接主流硬件钱包,ouyi钱包作为界面端发起交易,私钥在硬件内签名,实现冷热分离的操作体验。
4ouyi钱包的交易密码和支付密码有什么区别
交易密码用于本地解锁签名权限,支付密码用于确认单笔转账。两者独立设置,交易密码泄露不影响支付密码。建议不要使用相同数字组合,并开启生物识别作为额外验证。
5ouyi钱包新手安全配置清单
第一步,创建钱包后手抄助记词,不要截图或存云端。第二步,在设置中开启生物识别解锁和交易密码。第三步,进入安全中心配置单笔限额和地址白名单。第四步,连接硬件钱包前先在测试小额转账中验证签名流程。第五步,定期在授权面板检查并撤销不用的DApp授权。按这五步走完,ouyi钱包的基础安全框架就搭好了,后续再根据使用习惯微调。

搞懂ouyi钱包的安全底层,再动手配置你的第一道防线

安全架构看明白了就动手:下载ouyi钱包,花十分钟完成助记词备份、限额设置和授权检查,把控制权真正握在自己手里。